

2026.10.09
CISO Assistant:把风险、合规与整改放进同一套 GRC 工作流
CISO Assistant 面向需要整合风险、合规、审计和整改工作的团队,提供多框架映射、评估、报告与自动化能力。自托管前应重点核对版本、部署、许可证和运行维护边界。
项目用途
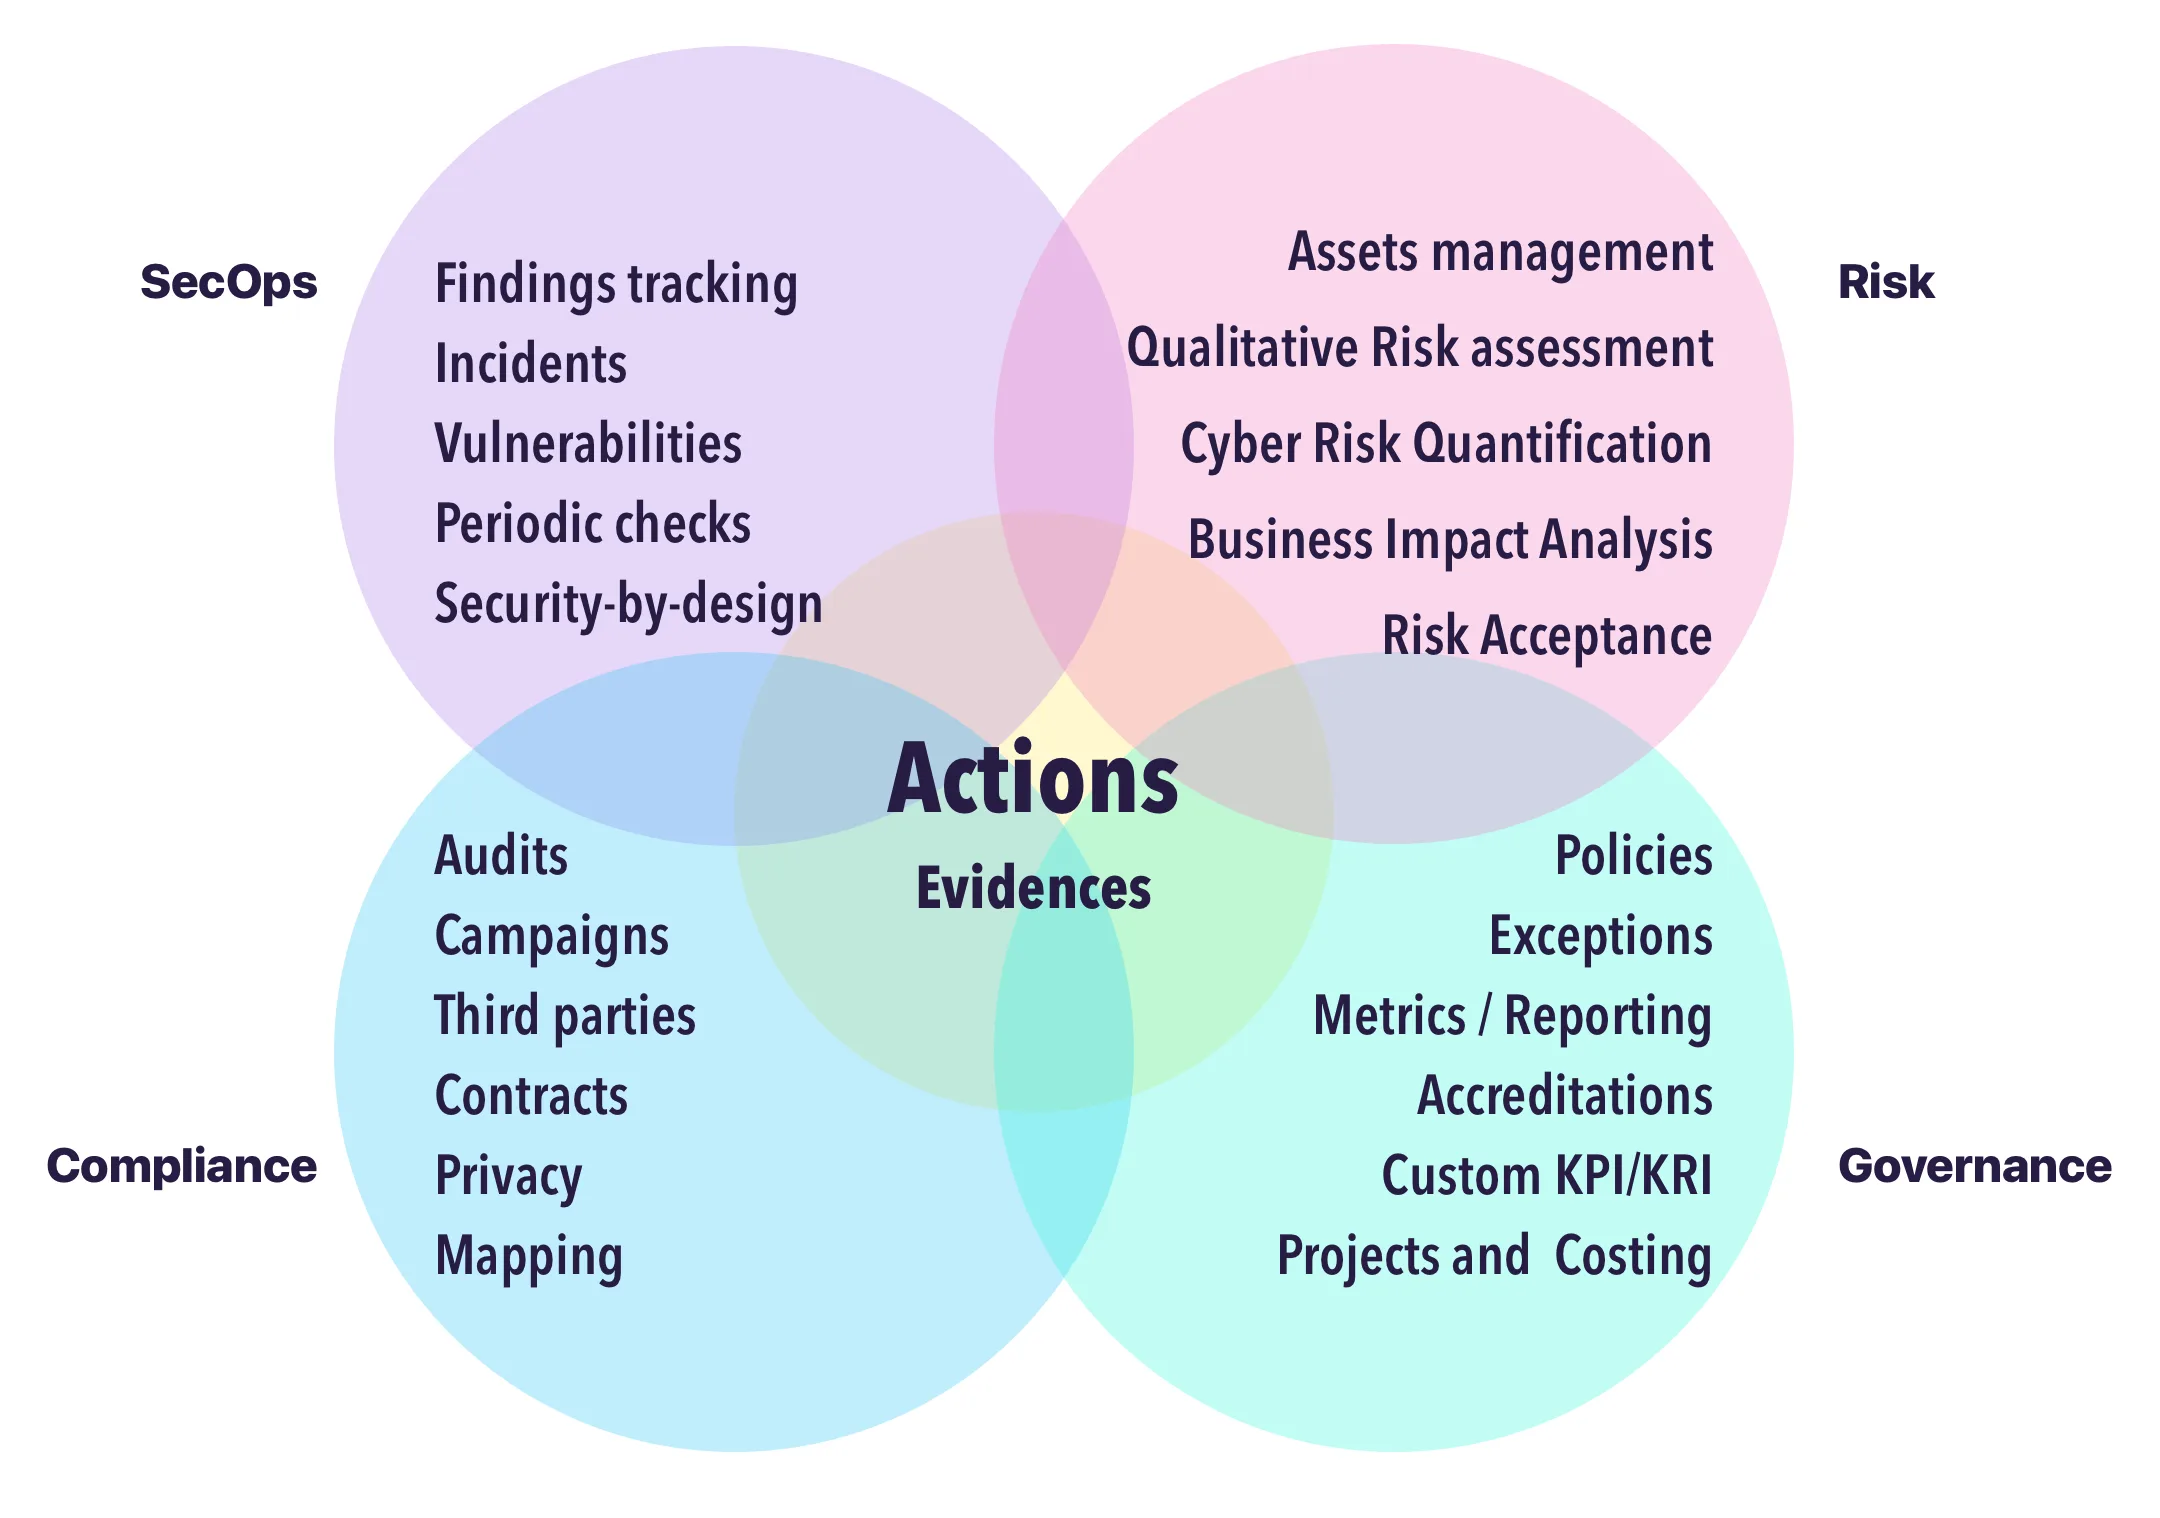
CISO Assistant 是一个开源 GRC 平台,目标是把风险管理、应用安全、合规与审计、第三方风险、业务影响分析、隐私和报告放到同一套数据模型与工作流中。它强调把合规要求与安全控制解耦,因此同一项控制或评估结果可以在不同范围和框架之间复用,减少重复录入。
图片来源:ciso-assistant-community。项目公开截图,界面可能随版本变化。
适合哪些人
它更适合需要持续管理多个安全或合规框架的安全团队、合规负责人、内部审计人员、风险管理人员,以及为多个客户维护评估资料的顾问。项目 README 列出超过 220 个内置框架,并支持 ISO 27001、NIST CSF、SOC 2、PCI DSS、NIS2、DORA、GDPR、HIPAA 和 CMMC 等示例。需要注意的是,框架数量不等于组织已经完成合规,实际适用性仍取决于范围、证据、控制实施和审计要求。
图片来源:ciso-assistant-community。项目公开截图,界面可能随版本变化。
已知功能
核心能力包括审计与活动管理、自动控制映射、自定义框架、政策、文档和证据管理;风险侧包括风险评估与登记册、EBIOS RM、威胁建模、风险接受、业务影响分析、网络风险量化、漏洞管理和风险轨迹。项目还提供第三方风险、合同、整改计划、发现项、任务、例外、事件、审批、仪表板、报告和自定义指标等功能。
在集成方面,README 列出 REST API、CLI、Kafka、MCP、工作流、导入向导、外发 Webhook,以及 Jira 和 ServiceNow 集成。访问控制相关能力包括 RBAC、SAML/OIDC 单点登录、TOTP 与安全密钥 MFA、SCIM 和审计日志。v4.1.0 release 还列出风险审查 MCP 写入工具、EBIOS RM 界面改进,以及第三方评估 CSV/XLSX 导出。
采用前的限制
仓库页面显示许可证为 AGPL-3.0;组织在修改、集成和分发前应让法务确认义务。README 明确提醒不要直接把 main 分支用于生产环境,因为它可能包含开发中的破坏性变更,应优先评估稳定标签或预构建镜像。本文没有确认具体版本的最低硬件要求、性能容量、升级兼容性或安全认证,不能据此作出相关保证。
部署考虑
项目提供 Docker Compose 快速启动方式,也列出配置构建器和 Kubernetes Helm 部署路径。自托管前应先确定数据持久化、备份恢复、邮件、身份提供商、日志、网络隔离和升级回滚方案,并在测试环境验证框架导入、权限模型、外部集成和报告结果。Windows 路径依赖 Docker Desktop 与 WSL2;README 还提醒部分主机可能出现镜像平台不匹配警告。最终是否适合生产,取决于团队的运维能力与版本治理,而不是功能清单本身。
资料来源
资料核对日期:2026-10-09