

2026.10.15
VoidAuth:为自托管应用集中管理登录与用户身份
VoidAuth 将 OIDC、ForwardAuth、LDAP、用户管理和多因素认证集中到一个自托管身份服务中,适合希望统一多个应用登录入口的个人与小型团队。部署前仍需评估 AGPL-3.0、邮件配置、数据持久化和未审计声明。
它解决什么问题
VoidAuth 面向拥有多个自托管应用的用户,定位是单点登录、身份验证与用户管理提供商。把身份入口集中后,管理员可以在一个服务中维护用户、群组和部分认证设置,而应用侧则通过 OIDC 或代理认证等方式接入。它更适合希望减少重复账号、统一登录体验,同时愿意自行维护身份基础设施的人。
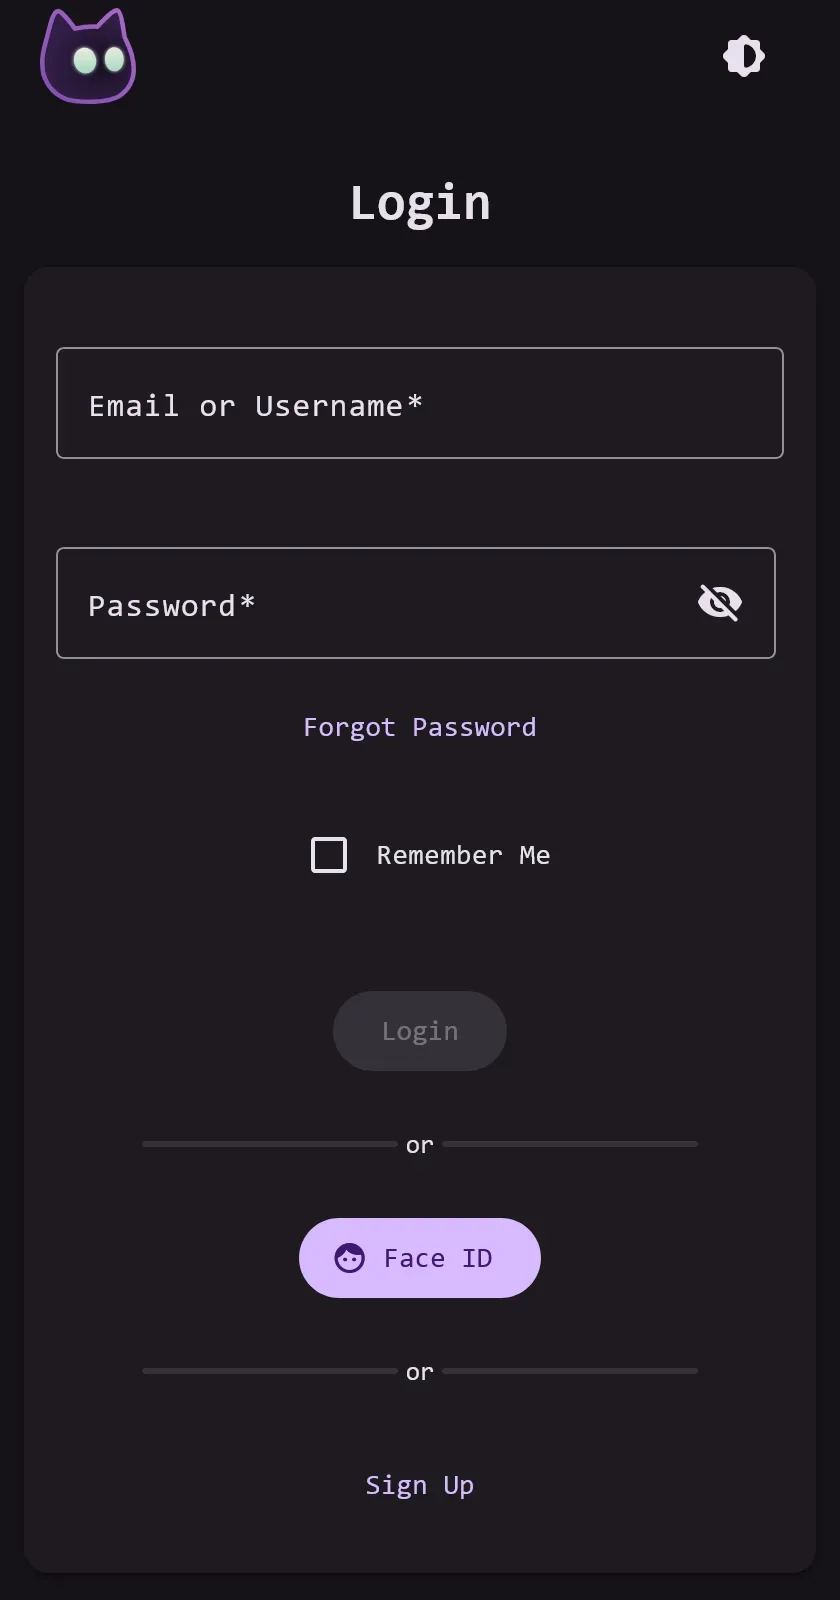
图片来源:voidauth。项目公开截图,界面可能随版本变化。
已知功能
项目 README 列出了 OIDC Provider、Proxy ForwardAuth 和 LDAP Directory Server,覆盖了不同类型自托管应用的接入方式。它还包含用户与群组管理、自助注册、管理员邀请,以及可调整 Logo、标题、主题色和邮件模板的界面定制能力。
认证能力包括多因素认证、Passkeys 和仅使用 Passkey 的账户。项目也提供带邮件验证的密码重置流程。v1.16.0 的正式发布说明显示,项目加入了面向受支持 OIDC 应用的 Backchannel Logout,并重新调整了 MFA 页面和账户因素的行为。实际可用范围仍取决于目标应用和具体配置,不能仅凭功能列表推断所有应用都支持。
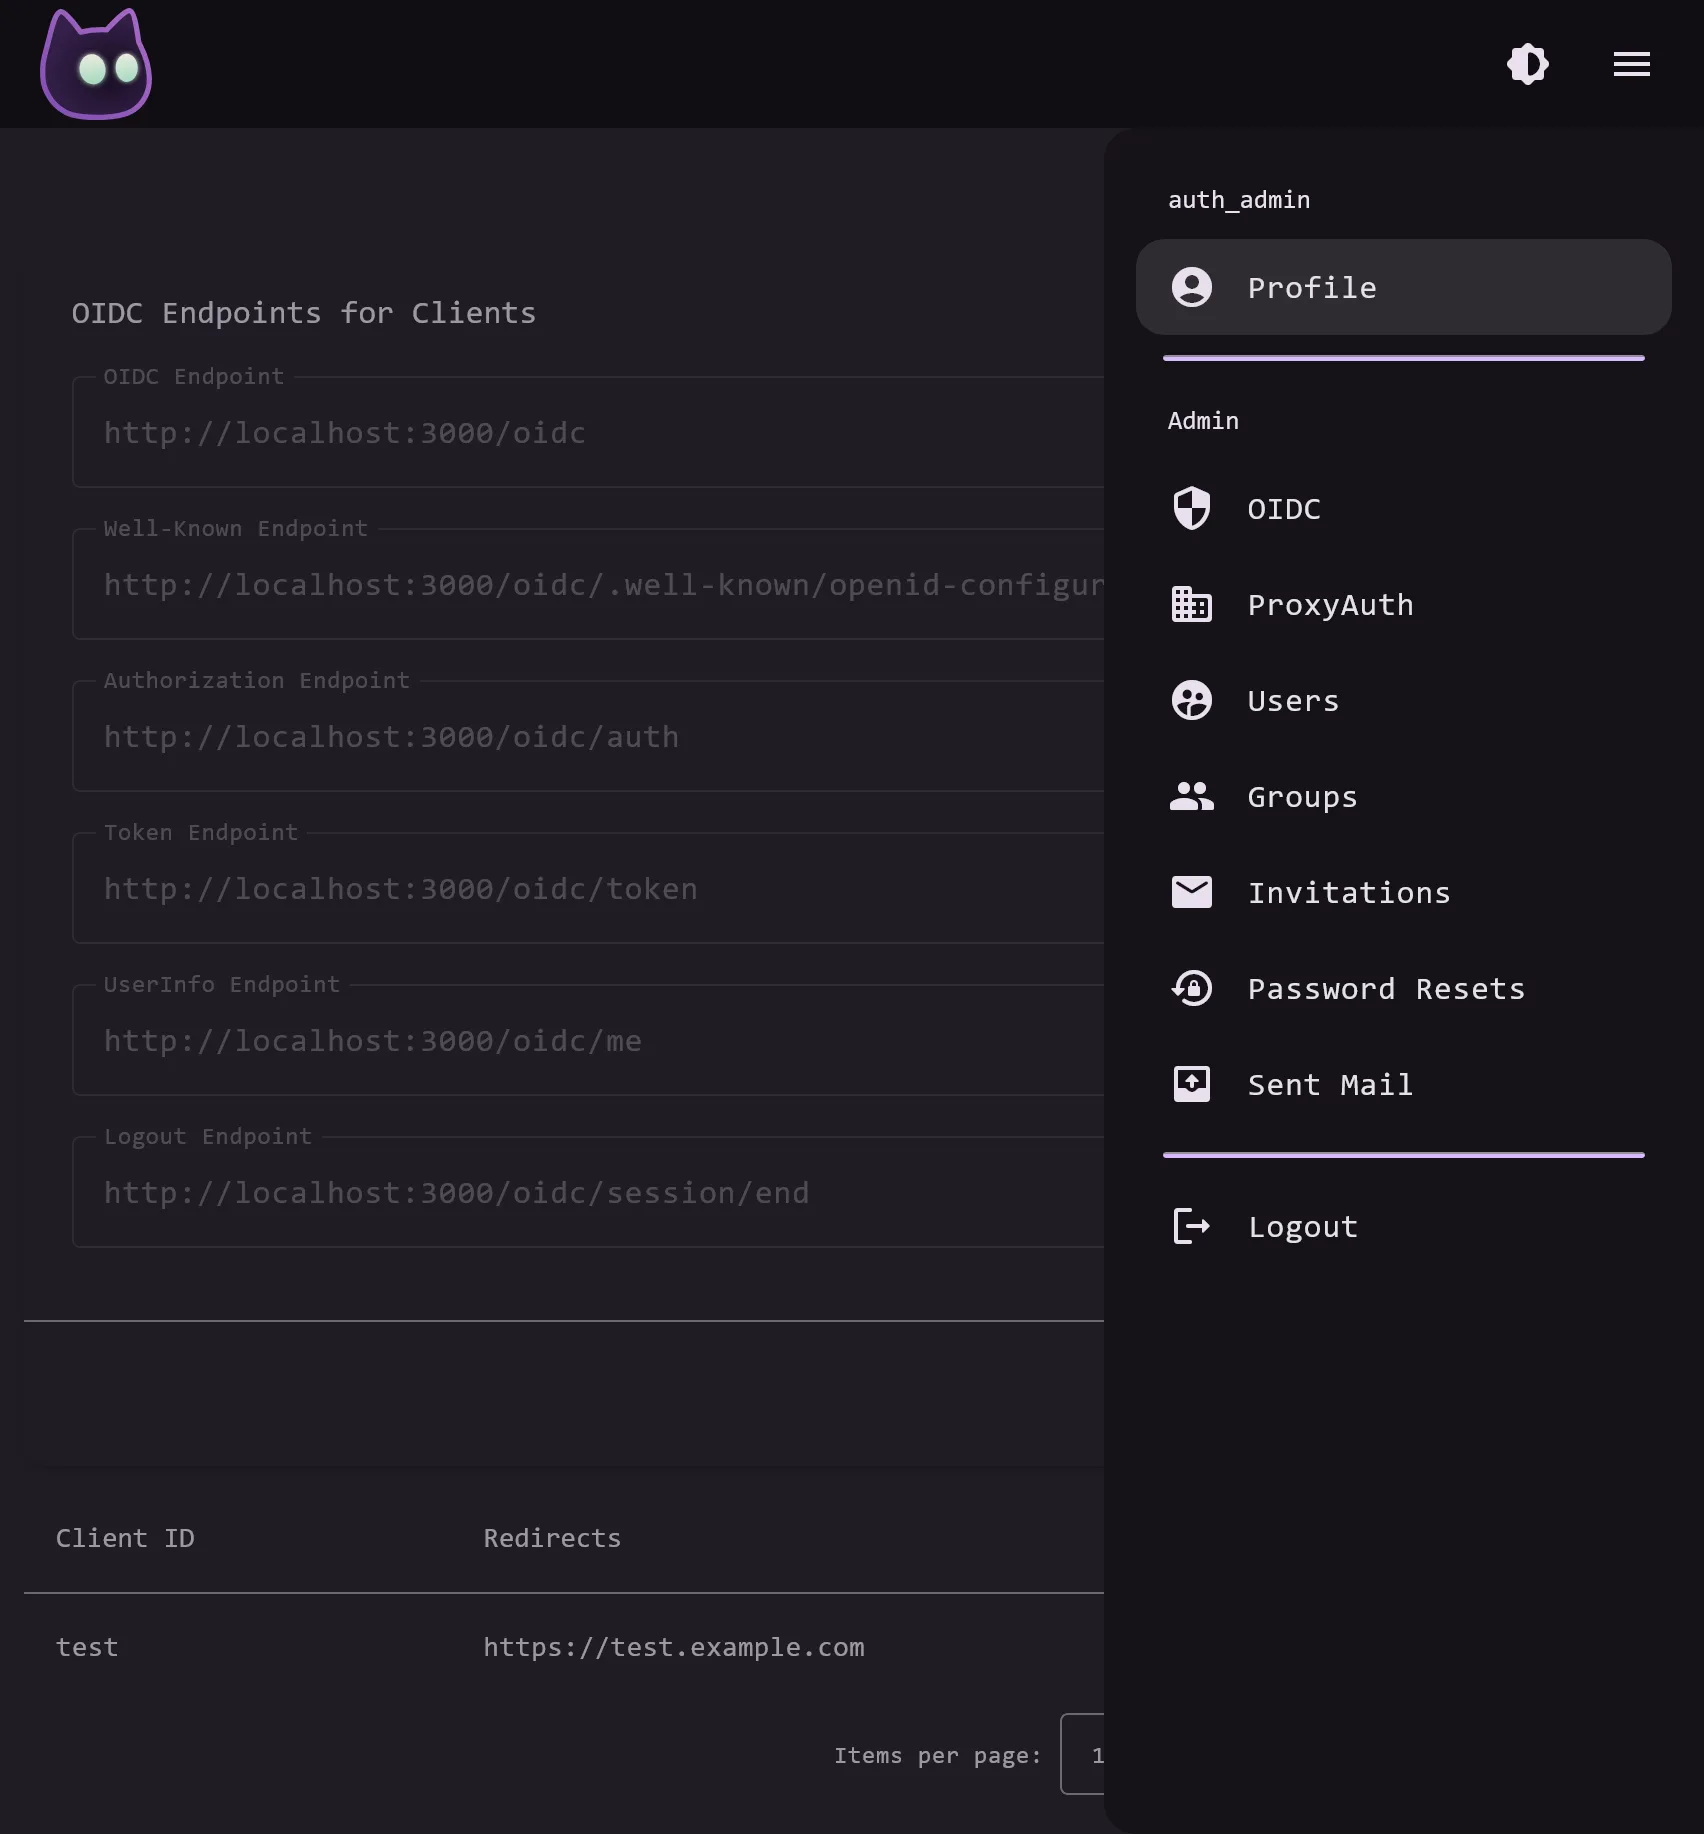
图片来源:voidauth。项目公开截图,界面可能随版本变化。
适合哪些人
VoidAuth 适合运行个人云、媒体服务、开发工具或其他自托管站点,并希望建立统一认证入口的管理员。熟悉反向代理、域名、数据库、邮件发送和凭据保管的人,会更容易完成部署与后续维护。对只运行单个应用、没有统一身份需求的用户而言,引入额外服务可能增加运维复杂度。
部署前要考虑什么
README 推荐使用 Docker Compose,并要求配置应用地址、存储密钥、数据库密码和数据库主机等环境变量;示例使用 PostgreSQL,同时 README 也说明支持 SQLite。数据卷、数据库备份、升级回滚和密钥保存应在上线前规划。首次启动后,初始管理员账户的密码重置链接会出现在容器日志中,因此日志访问权限需要纳入管理范围;首次登录后应按项目说明修改默认用户名或建立独立账户。
如果启用自助注册、邀请、邮件重置或多因素认证,还要确认邮件服务、域名和反向代理配置能够稳定工作。项目仓库采用 AGPL-3.0,组织在集成、修改和提供网络服务时应结合自身合规要求审阅许可证。更重要的是,README 明确表示项目尚未经过审计并依赖第三方包。它可以作为自托管身份服务候选,但不能据此得出已完成安全审计或适合高风险环境的结论。
资料来源
资料核对日期:2026-10-15