

2026.10.11
DBackup:把数据库与文件备份统一到自托管任务中
DBackup 面向希望自行掌控备份流程的个人、开发团队和运维人员,提供数据库与文件的定时备份、加密、存储和网页恢复。采用前应核对数据库版本、存储权限、密钥保管和恢复流程。
项目用途
DBackup 是一个采用 GPL-3.0 许可证的自托管备份工具,目标是把数据库与应用文件纳入同一套任务。它可以按计划执行备份,将数据库转储和目录归档发送到用户选择的存储位置,并提供保留策略、运行历史与网页恢复入口。对于不希望把备份流程完全交给第三方平台的团队,它提供了一个可部署在自己环境中的管理界面。
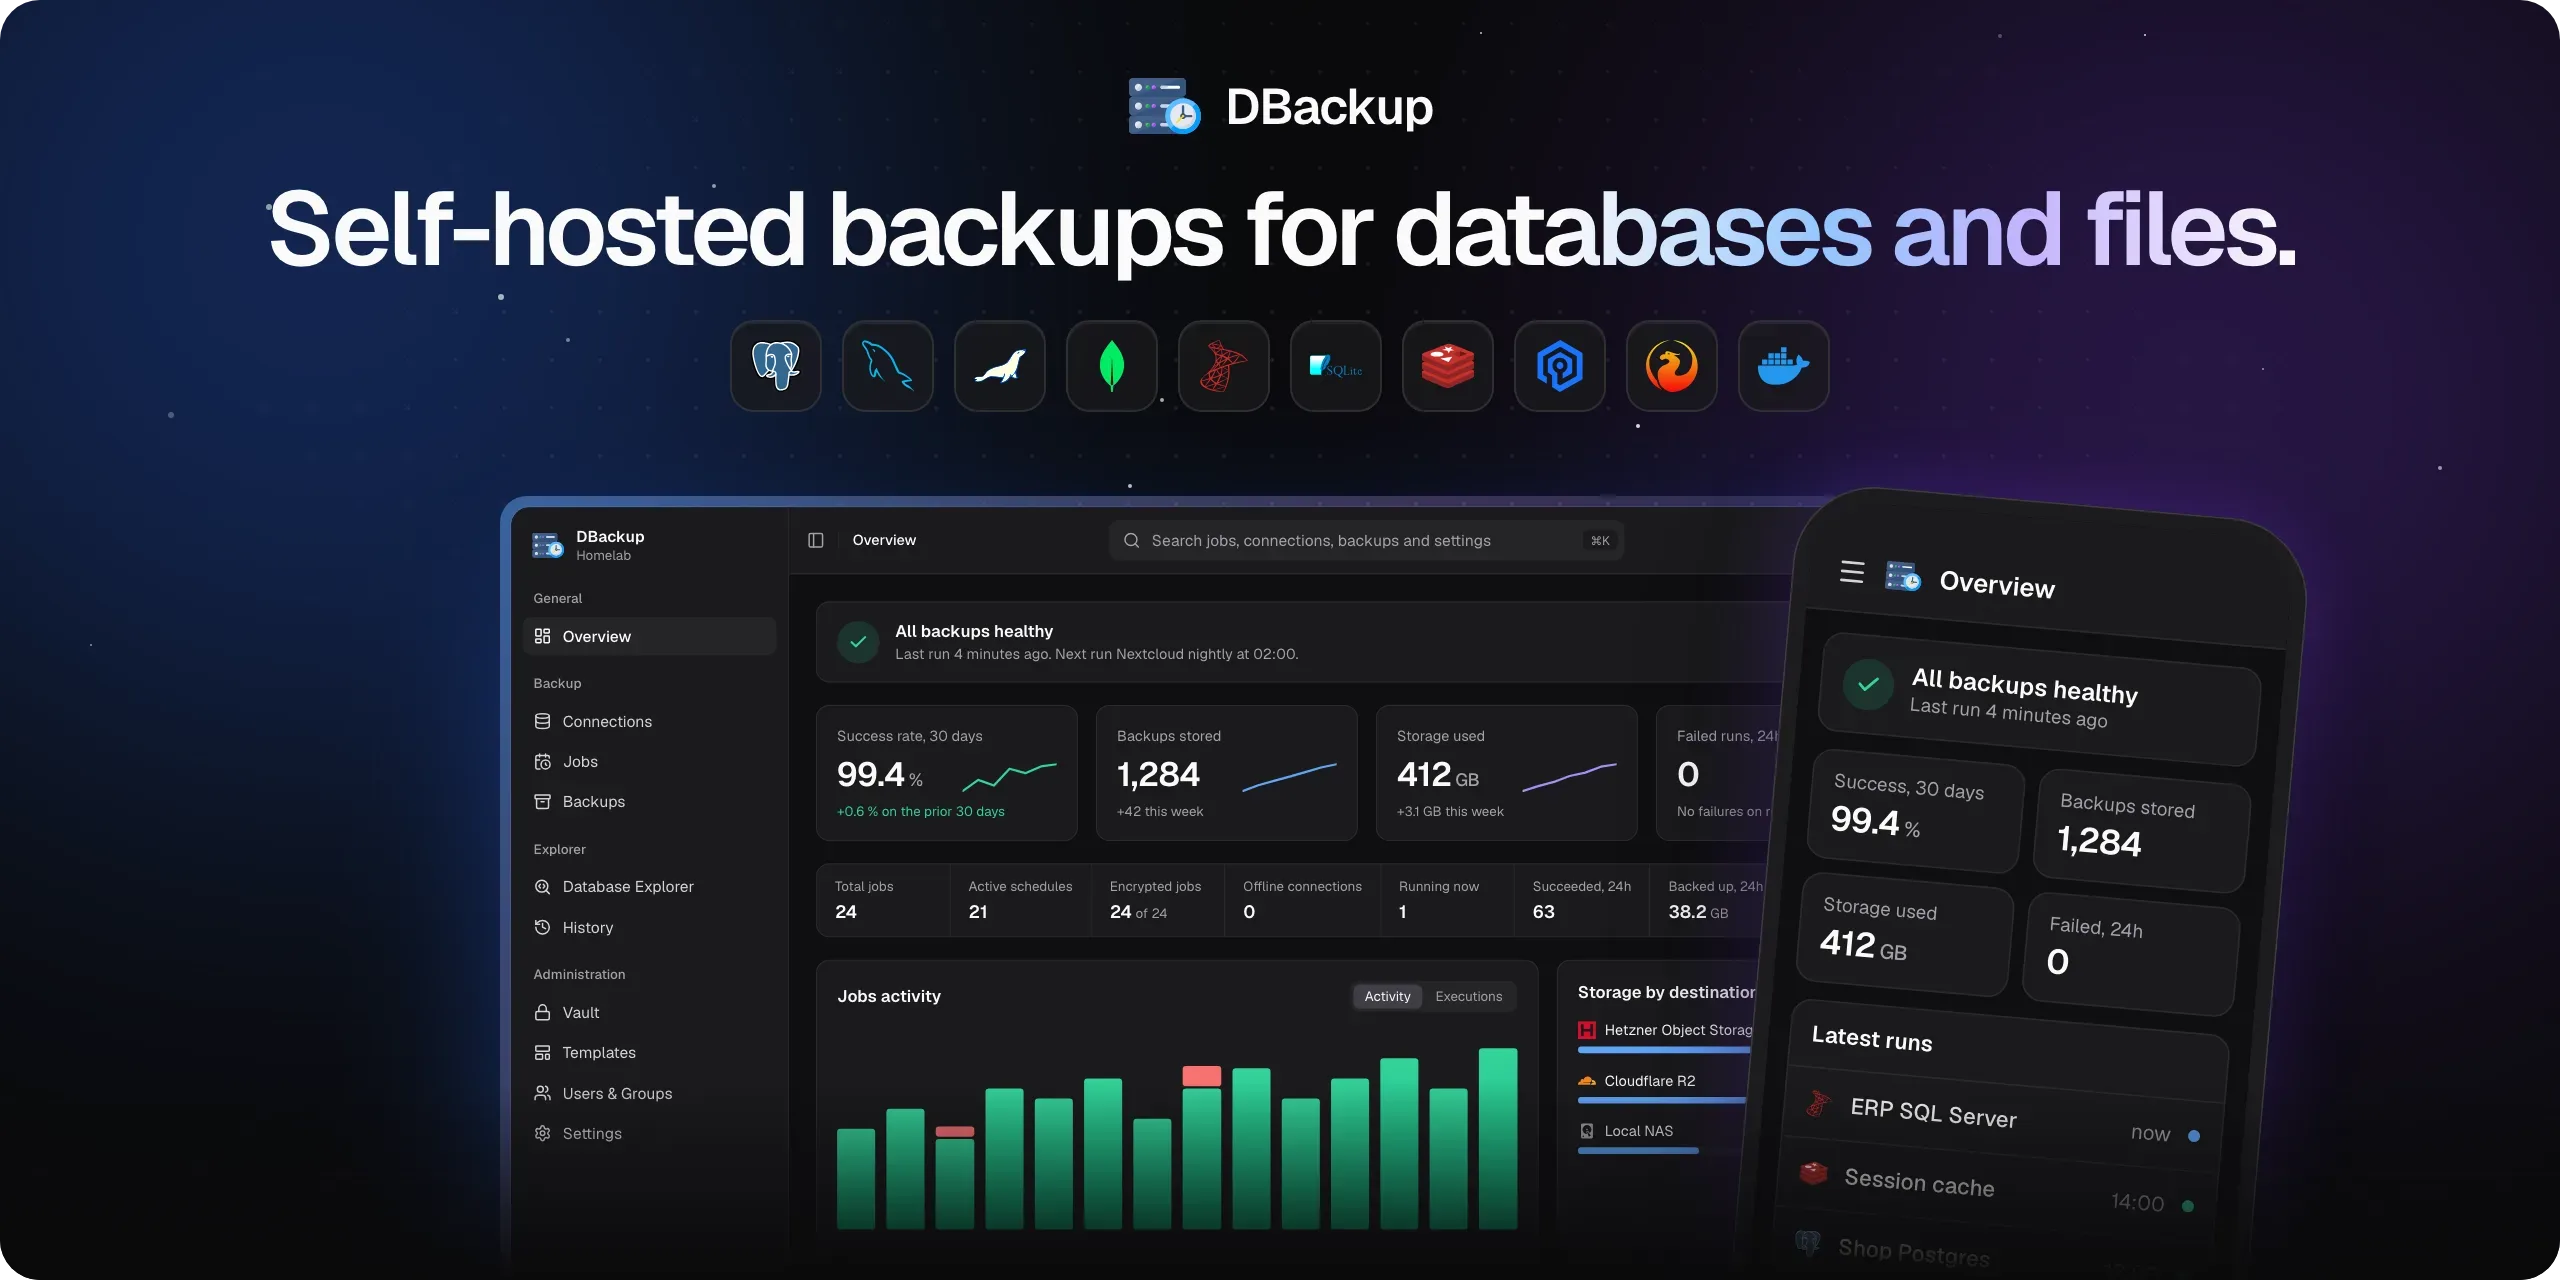
图片来源:DBackup。项目公开截图,界面可能随版本变化。
适合哪些人
它适合需要集中管理多种数据库、容器化部署较普遍的开发团队、小型组织和个人服务器维护者。如果应用的数据库和上传文件必须在同一个恢复点保存,DBackup 的“数据库与文件同一任务”设计也比较匹配。项目支持直接连接数据库,或通过 SSH 在服务器上调用备份工具,因此适用于数据库不便暴露在公共网络中的场景,但这也要求使用者理解 SSH 权限、网络连通性和远端工具环境。
已知功能
README 列出的数据库包括 PostgreSQL、MySQL、MariaDB、MongoDB、Redis、Valkey、SQLite、Microsoft SQL Server、Azure SQL Database(测试阶段)和 Firebird(测试阶段)。不同项目的连接方式和恢复能力并不完全相同,例如 Redis 与 Valkey标为引导式恢复,Azure SQL Database 的恢复会先删除目标,Firebird 需要通过配置的别名恢复,部署前应逐项核对文档。
存储端覆盖本地文件系统、Amazon S3 及兼容服务、Google Drive、Dropbox、OneDrive、SFTP、FTP/FTPS、WebDAV、SMB 和 rsync over SSH。项目还提供增量备份、每日/每周/每月/每年保留规则、多个目的地、通知渠道、OIDC 单点登录、细粒度权限、双因素认证、通行密钥、审计日志和带范围权限的 REST API。README 声称备份采用 AES-256-GCM 加密,并提供公开记录的格式与 Recovery Kit,可在不运行 DBackup 的情况下尝试恢复。
采用前的限制
首先,兼容性不能只看数据库名称。README 给出了版本范围,但不同数据库的恢复方式、连接模式和测试阶段标记不同,应在目标版本与真实数据副本上验证。其次,备份成功不等于恢复可用:需要定期检查存储凭据、保留策略、通知、完整性以及整库、改名恢复和单文件恢复流程。
安全方面,项目 README 明确说明尚未进行外部正式安全审计,不能据此把它视为经过独立认证的安全产品。加密密钥、认证密钥、SSH 凭据和存储权限仍需由部署者负责管理;Recovery Kit 是否真正可用,也应通过离线演练确认。
部署考虑
项目以一个 Docker 容器运行,持久化数据目录必须纳入可靠备份;若使用本地备份,还要规划额外的备份目录与容量。远端数据库场景要评估 SSH 密钥、最小权限、主机密钥和网络出口。若访问 Docker socket,则应特别审查其权限边界。v4.0.1 发布说明称容器首次启动可在无互联网访问时完成,并修复了 Docker socket 与 rsync 相关问题,但这不替代升级前的验证。最后,建议先建立一套独立恢复环境,用非生产数据验证调度、加密、存储和恢复链路,再决定是否承载关键业务备份。
资料来源
资料核对日期:2026-10-11