

2026.10.23
DockDash:把服务拓扑、容器更新与运行状态放进一个自托管面板
DockDash 面向家庭实验室和小型运维环境,整合服务发现、健康与资源历史、版本感知的镜像更新、通知及容器操作;但其高权限能力与默认无认证设置要求部署者先完成隔离和访问控制。
它解决什么问题
DockDash 是一个自托管服务监控仪表盘,目标是把 Docker 容器、Kubernetes 工作负载、网络服务和手动添加的端点放进同一份服务清单。它不仅展示当前状态,也能保留健康与资源历史,并用交互式画布整理服务之间的关系。
它的一个明确卖点是镜像更新检查。对于 1.25、v1.25.3 等版本形态的标签,DockDash 会比较镜像仓库中的兼容标签,报告类似“1.25 → 1.26”的变化,并尝试显示相应 GitHub release notes。对于 latest、stable、dev 等浮动标签,则回退到本地与仓库 digest 的比较。这更适合希望保留版本固定、同时又不想错过升级信息的人。
图片来源:DockDash。项目公开截图,界面可能随版本变化。
已知功能
项目可以扫描本地或远程 Docker daemon、选定的 Kubernetes 集群与命名空间,以及配置的 CIDR 网段;也支持手动添加服务。健康监控覆盖当前状态和最近 1、7、30 天的历史。对 Docker 容器,还能查看 CPU、内存、网络和磁盘 I/O 的当前值与历史图表。
管理能力同样较深入:用户可启动、停止或重启容器,查看实时日志,浏览容器文件系统并查看或编辑文本文件,还能通过界面打开容器内交互式终端。Apprise 可用于发送更新、故障恢复以及 CPU 或内存阈值通知。拓扑画布支持拖动、分组、调整节点大小、绘制带标签的连接、缩放和平移。项目还提供可选 OIDC 登录,并包含英语和巴西葡萄牙语界面。
截至所给官方 release,v1.8.1 发布于 2026 年 10 月 16 日,修复了临时通知投递失败重试和证书不匹配通知分组问题。仓库元数据标示许可证为 AGPL-3.0。
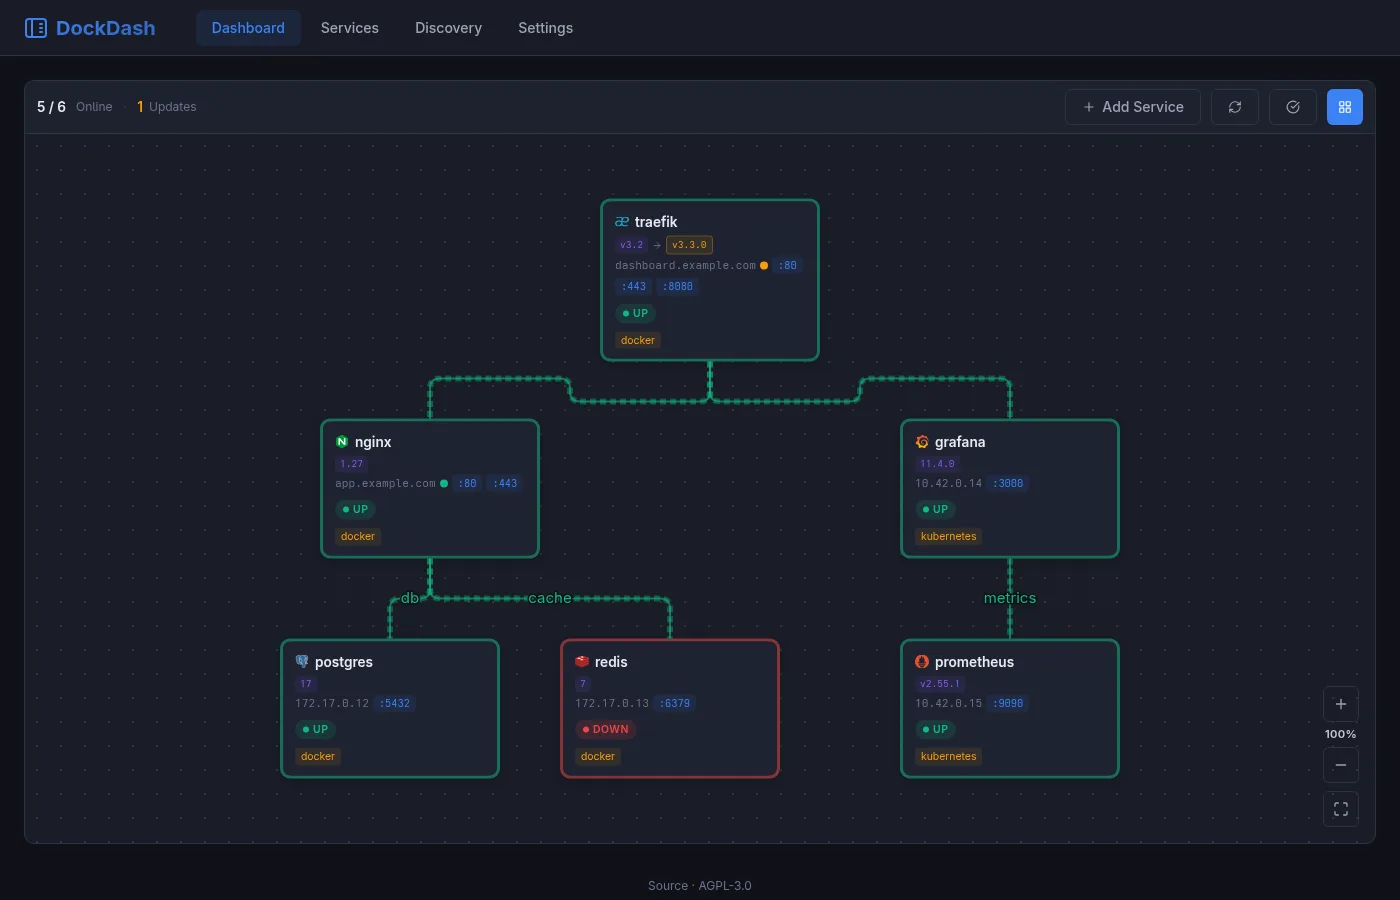
图片来源:DockDash。项目公开截图,界面可能随版本变化。
适合谁
DockDash 适合运行多个自托管服务、希望集中查看状态和依赖关系的家庭实验室用户,也适合需要在升级前看到具体版本变化和发布说明的小型团队。对于同时管理 Docker、Kubernetes 与普通网络端点的人,它的统一清单可能比单一容器列表更方便。
采用前的限制
首先,权限风险不能被忽略。README 明确提醒,DockDash 能进入容器、读写文件系统并控制容器,因此其界面应按接近 Docker 主机 root 访问处理。项目默认不强制认证,暴露到不可信网络前必须配置 OIDC 或反向代理认证,并限制网络可达范围。
其次,直接挂载 Docker socket 会把 Docker daemon 的控制权交给 DockDash 及任何能访问其界面的人。项目文档建议考虑受限 socket proxy;如果不需要容器控制、终端或文件浏览器,也应评估关闭这些高权限功能。本文资料没有确认项目的最低硬件要求、完整 Kubernetes 功能边界或各类镜像仓库的实际覆盖范围,部署前应以配置文档和目标环境验证为准。
最后,AGPL-3.0 会影响修改和提供网络服务时的合规安排;团队应结合自身发布方式审阅许可证。
资料来源
资料核对日期:2026-10-23