

2026.10.24
Openship:把自托管部署流程集中到一个控制平面
Openship 面向希望自行掌控部署环境的个人开发者与团队,提供从代码检测、构建到路由和 TLS 的一体化流程。采用前需理解 Compose、bare 与桌面模式的差异,以及 Docker socket、网络和持续运行要求。
它解决什么问题
Openship 是一个采用 Apache-2.0 许可证的开源、自托管部署平台,定位是把应用从代码仓库带到可访问的运行环境。项目 README 描述的流程包括检测项目配置、构建镜像或发布物、启动应用,以及配置反向代理和 TLS。输入可以是 GitHub 仓库、本地目录或预构建制品。
这类工具适合不想为每个项目分别拼装构建、进程管理、域名和证书流程的个人开发者、小型团队,以及希望保留基础设施控制权的组织。桌面应用适合单人操作:控制平面在本机运行,通过 SSH 驱动服务器;它本身并不把公共应用托管在用户电脑上。需要持续接收 webhook、提供团队访问或直接在当前机器承载应用时,则应考虑始终在线的自托管服务器。
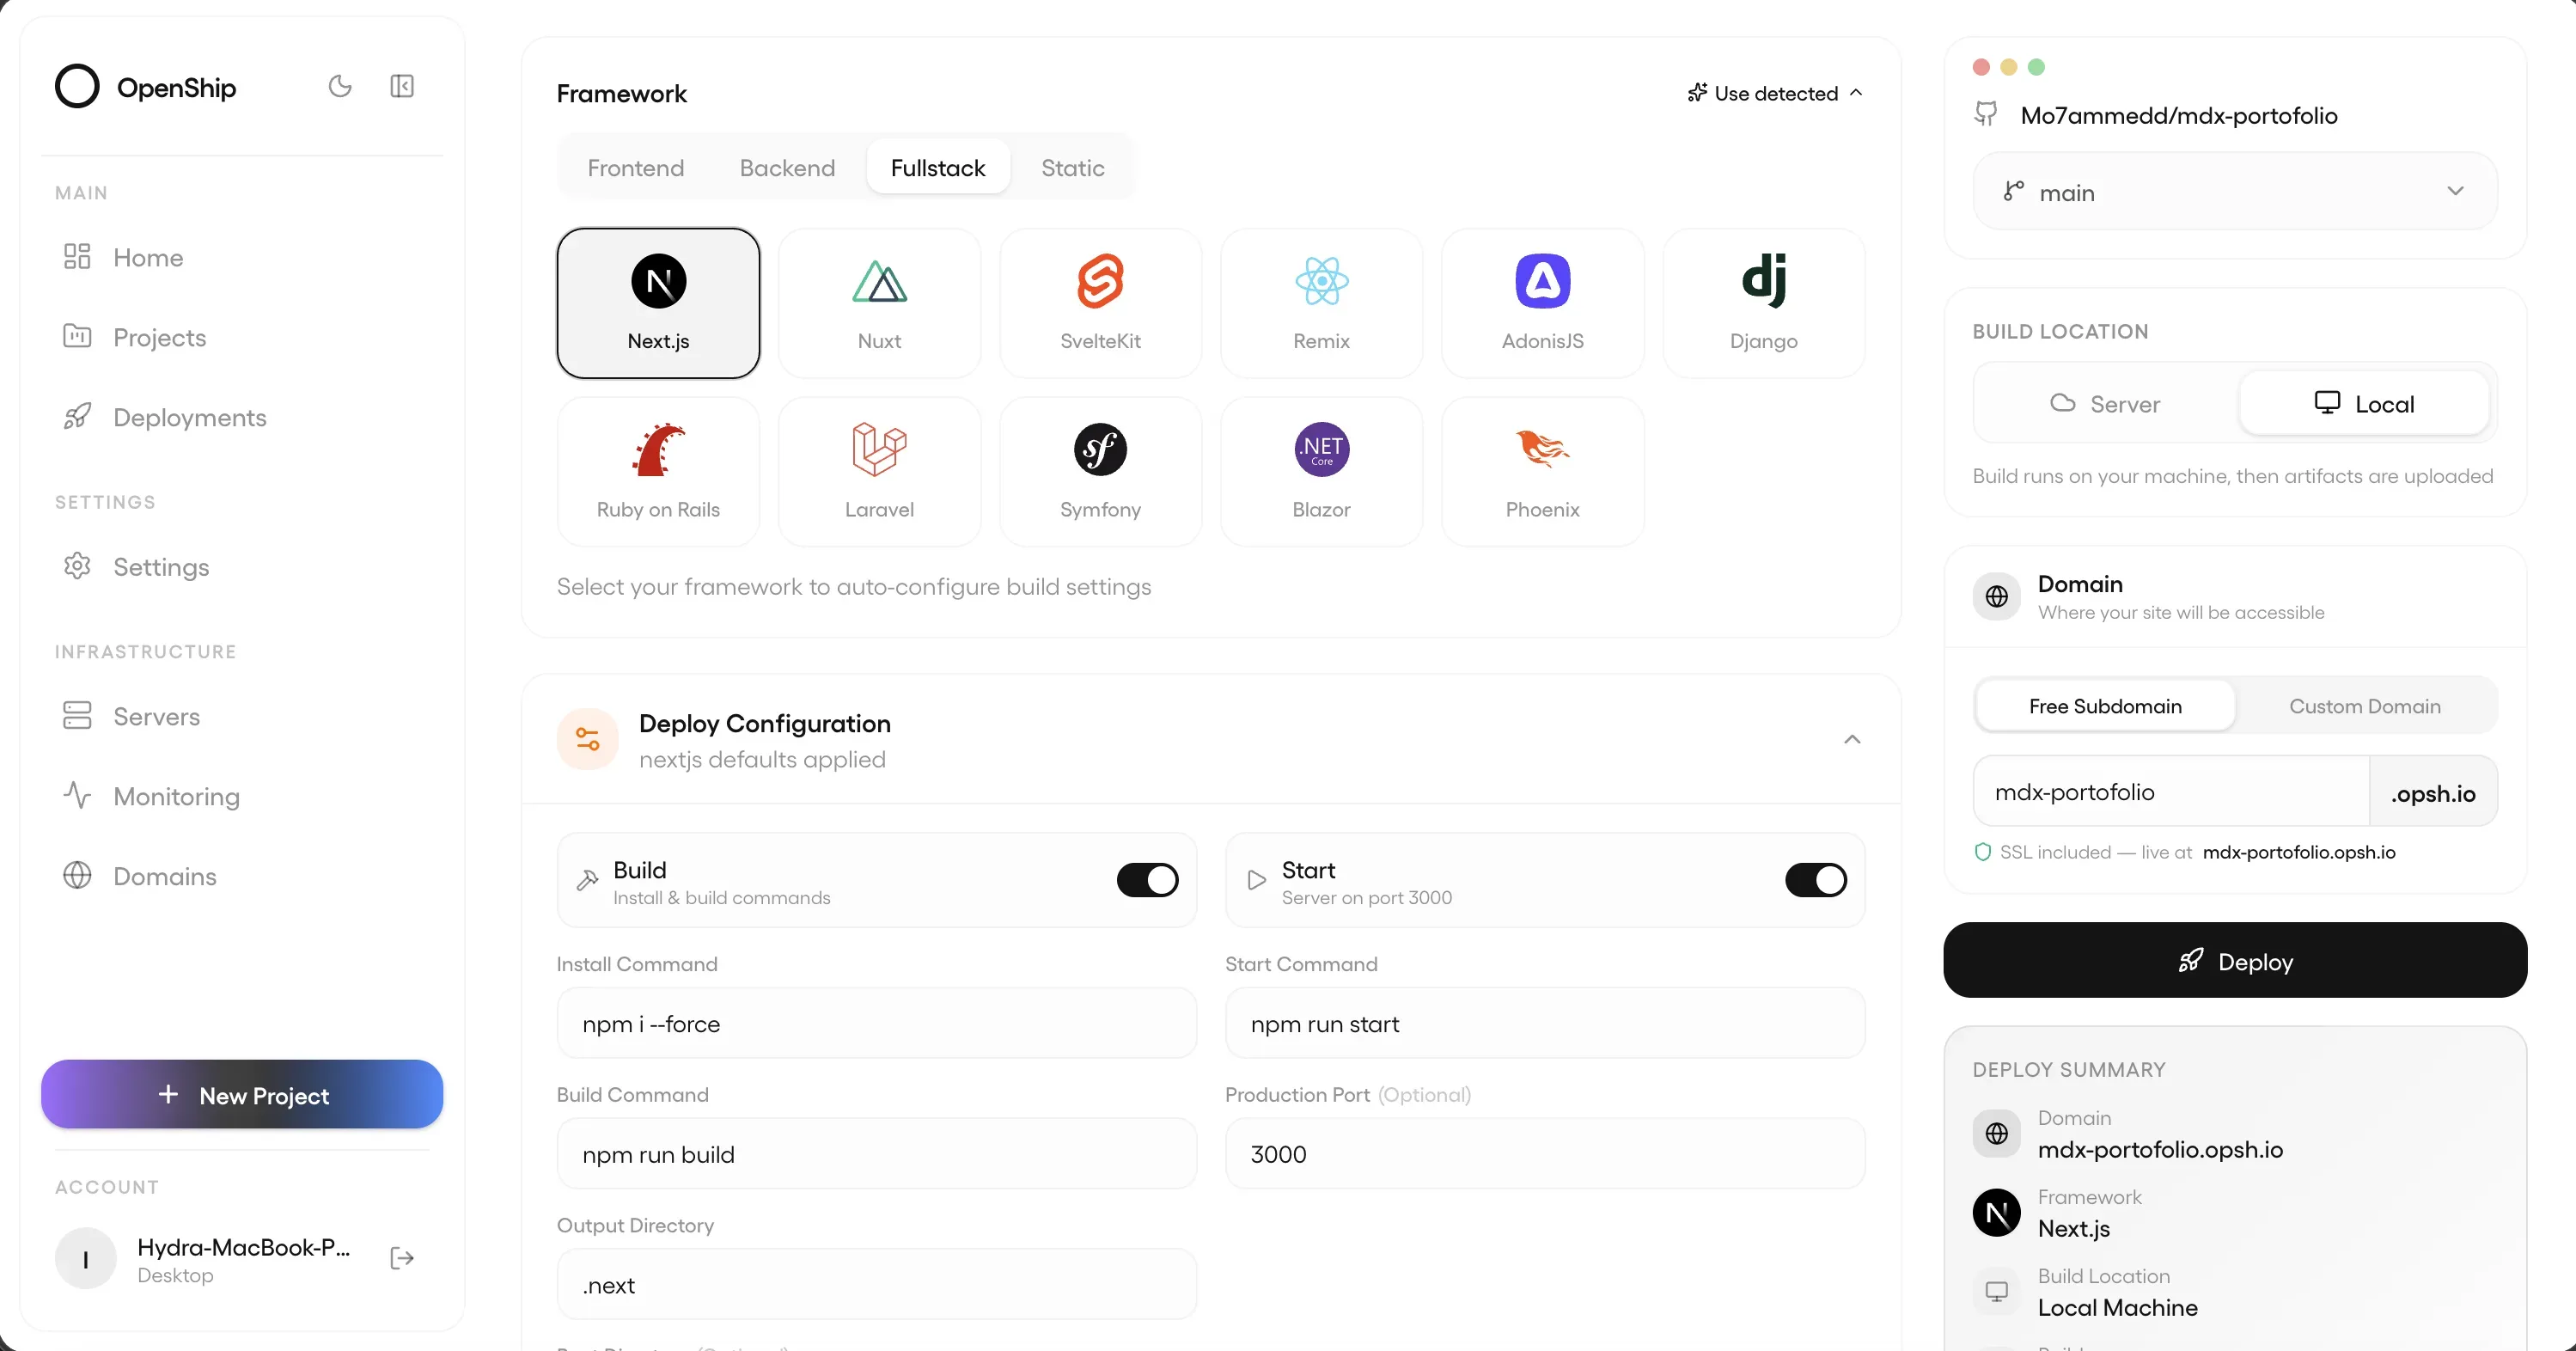
图片来源:openship。项目公开截图,界面可能随版本变化。
已知功能与运行方式
项目提供桌面应用、Web dashboard 和 CLI,并补充 JavaScript/TypeScript SDK、REST API 与可选 MCP 端点,因而既能手动操作,也能接入脚本和自动化。README 还说明,GitHub webhook 可在跟踪分支推送时重新运行流水线;项目的数据库、域名、SSL、CDN、邮件和备份也可从同一处管理,但具体能力会受到运行模式和目标环境影响。
自托管服务器的核心选择是 Compose 或 bare。Linux 且存在 Docker 时,openship up 默认采用 Compose 模式,启动 Postgres、Redis、API、dashboard 和 OpenResty edge,并可在同一台机器承载应用。README 描述该路径支持自动域名和 Let's Encrypt TLS。macOS、Windows,或没有 Docker 的 Linux 则使用 bare 模式:一个带嵌入式数据库的控制平面,把应用部署到 SSH 服务器或 Cloud。
v0.9.3 的正式发布说明列出了 GitHub 拉取请求预览、部署自动化、缓存相关改进,以及 worker 和 scheduler 的配置、观察、重试与恢复能力。预览环境会使用独立变量和卷;发布说明同时指出,某些目标类型不在角色编辑器范围内,采用前应按自身部署模型核对。
采用前的限制与部署考虑
首先要区分“控制平面在哪里运行”和“应用在哪里运行”。桌面模式依赖应用保持打开,不能替代需要公共、持续在线端点的 webhook 或团队服务。Compose 模式则要求 Linux、Docker 以及主机的 80/443 端口和网络配置适配;原始 Docker Compose 路径使用 host networking,并且项目说明将其限定为 Linux 路径。
安全边界也需要认真评估。原始 Compose 的 API 容器会挂载主机 Docker socket,README 明确说明这使控制平面通过 socket 具备主机级权限,因此只能在可信主机上运行。该路径还不会自动配置 openship up 所提供的容器到主机 SSH 控制通道;涉及主机操作时需要额外配置。不要把“自动 TLS”理解为消除了 DNS、证书、端口或备份运维工作。
此外,本文来源没有确认最低硬件配置、完整兼容性矩阵、性能指标或具体升级策略。正式部署前应审阅当前文档、发布说明和仓库中的安全材料,固定镜像版本,并先在与生产相近的环境验证回滚、持久化数据、域名切换和 webhook 行为。
资料来源
资料核对日期:2026-10-24