

2026.09.25
Sencho:面向单机与节点集群的自托管 Compose 控制面
Sencho 为 Compose 用户提供图形化部署、观测和多节点管理,同时保留主机文件工作流。采用前需重点评估 Docker Socket 权限、预 1.0 状态和网络安全边界。
项目定位
Sencho 是一个自托管 Docker Compose 管理平台,面向 DevOps 工程师、平台团队、系统管理员和 Homelab 用户。它可以运行在一台机器上,也可以把多个安装实例组织成节点集群,为 Compose 服务提供图形化操作界面。项目采用 AGPL-3.0 许可证,仓库当前未归档。
它的核心取舍是:增加控制面,但不把文件工作流藏起来。Compose 文件仍保存在主机文件系统中,并被视为事实来源。用户可以在界面中创建、部署、停止、重启和下线 Stack,查看日志、浏览卷、编辑文件,并在故障恢复时使用相关操作。对于习惯通过 Git 或文件系统维护 Compose 的团队,这种模式比完全脱离文件的管理方式更容易纳入既有流程,但具体 Git 集成方式仍应结合项目文档验证。
图片来源:sencho。项目公开截图,界面可能随版本变化。
已知功能
README 列出的 Stack 能力包括原子部署与失败自动回滚、部署前差异预览、按健康检查放行更新、Git 来源 Stack、多文件 Compose、文件浏览器、运行状态与有效 Compose 模型之间的漂移检测,以及 Compose Doctor 预检。项目还提供变量与密钥防护提示、跨节点存储可迁移性检查、标签分组和应用模板目录。
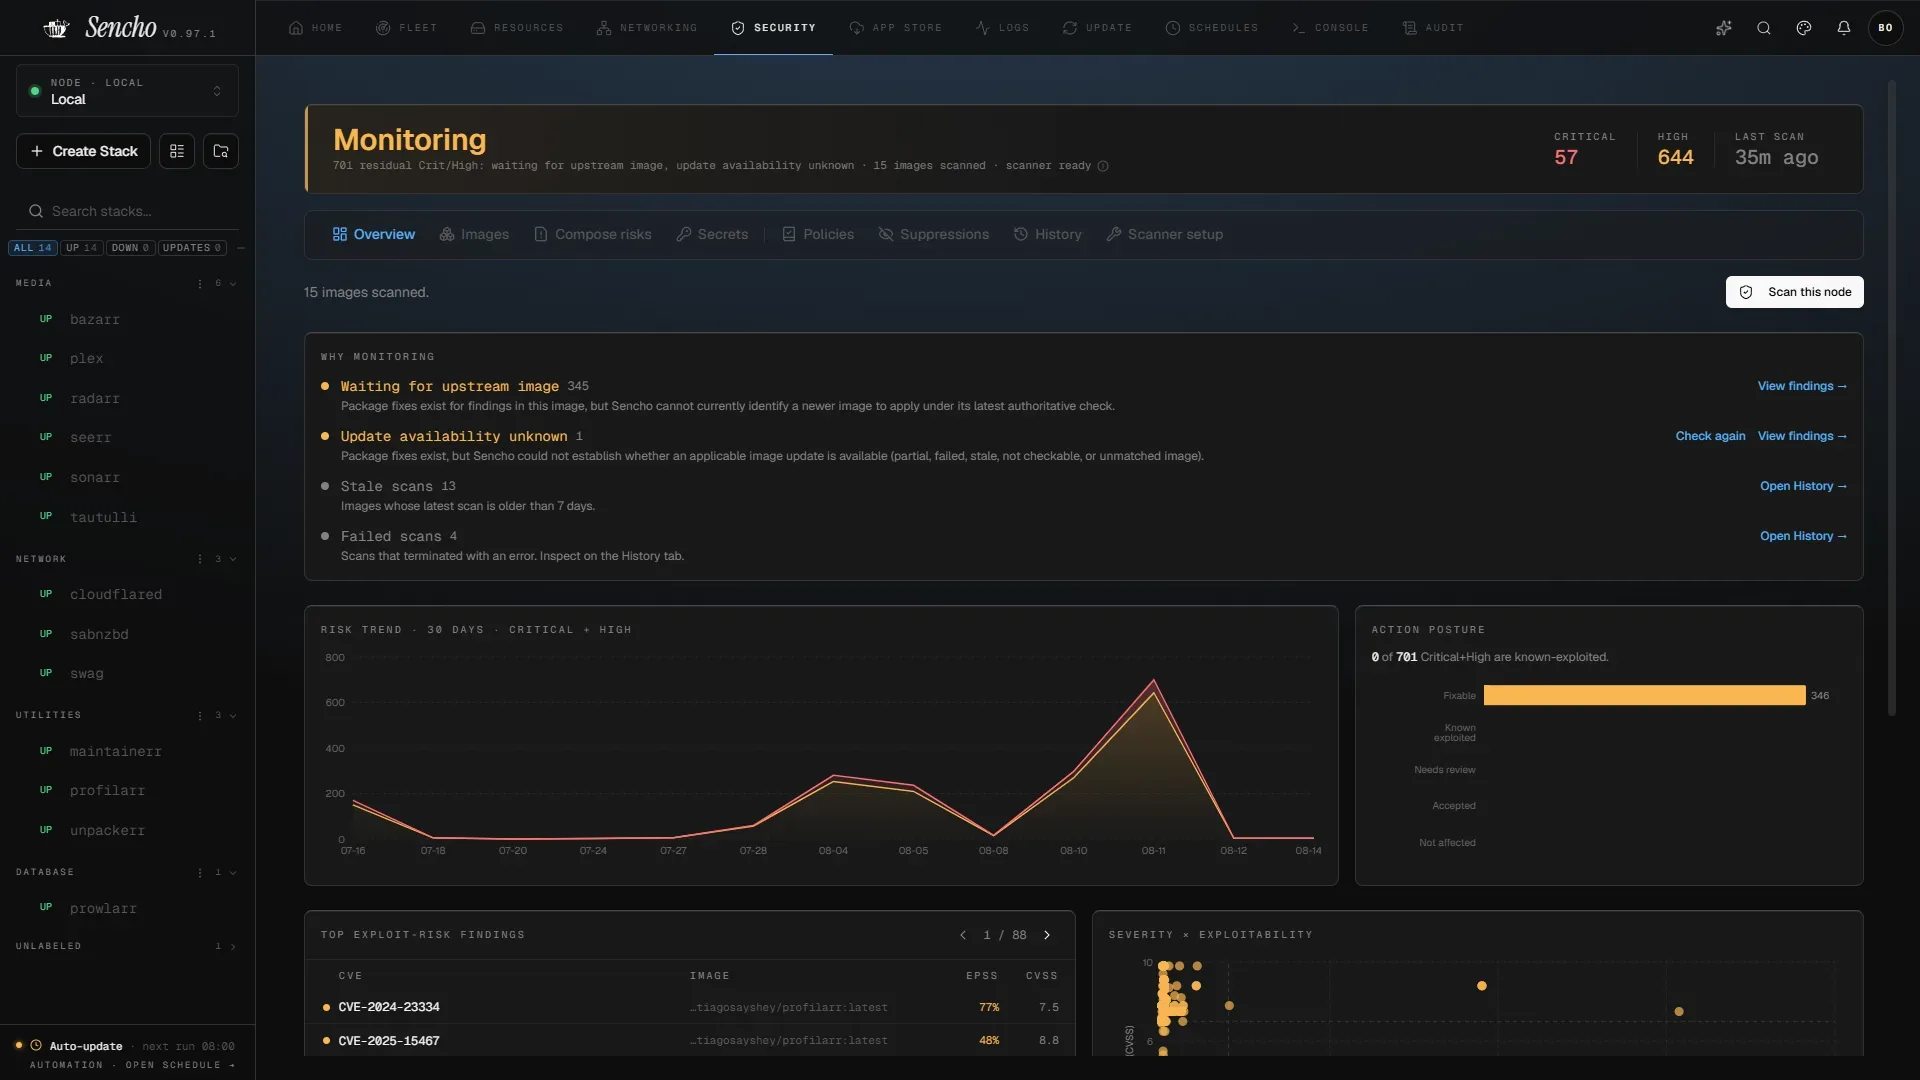
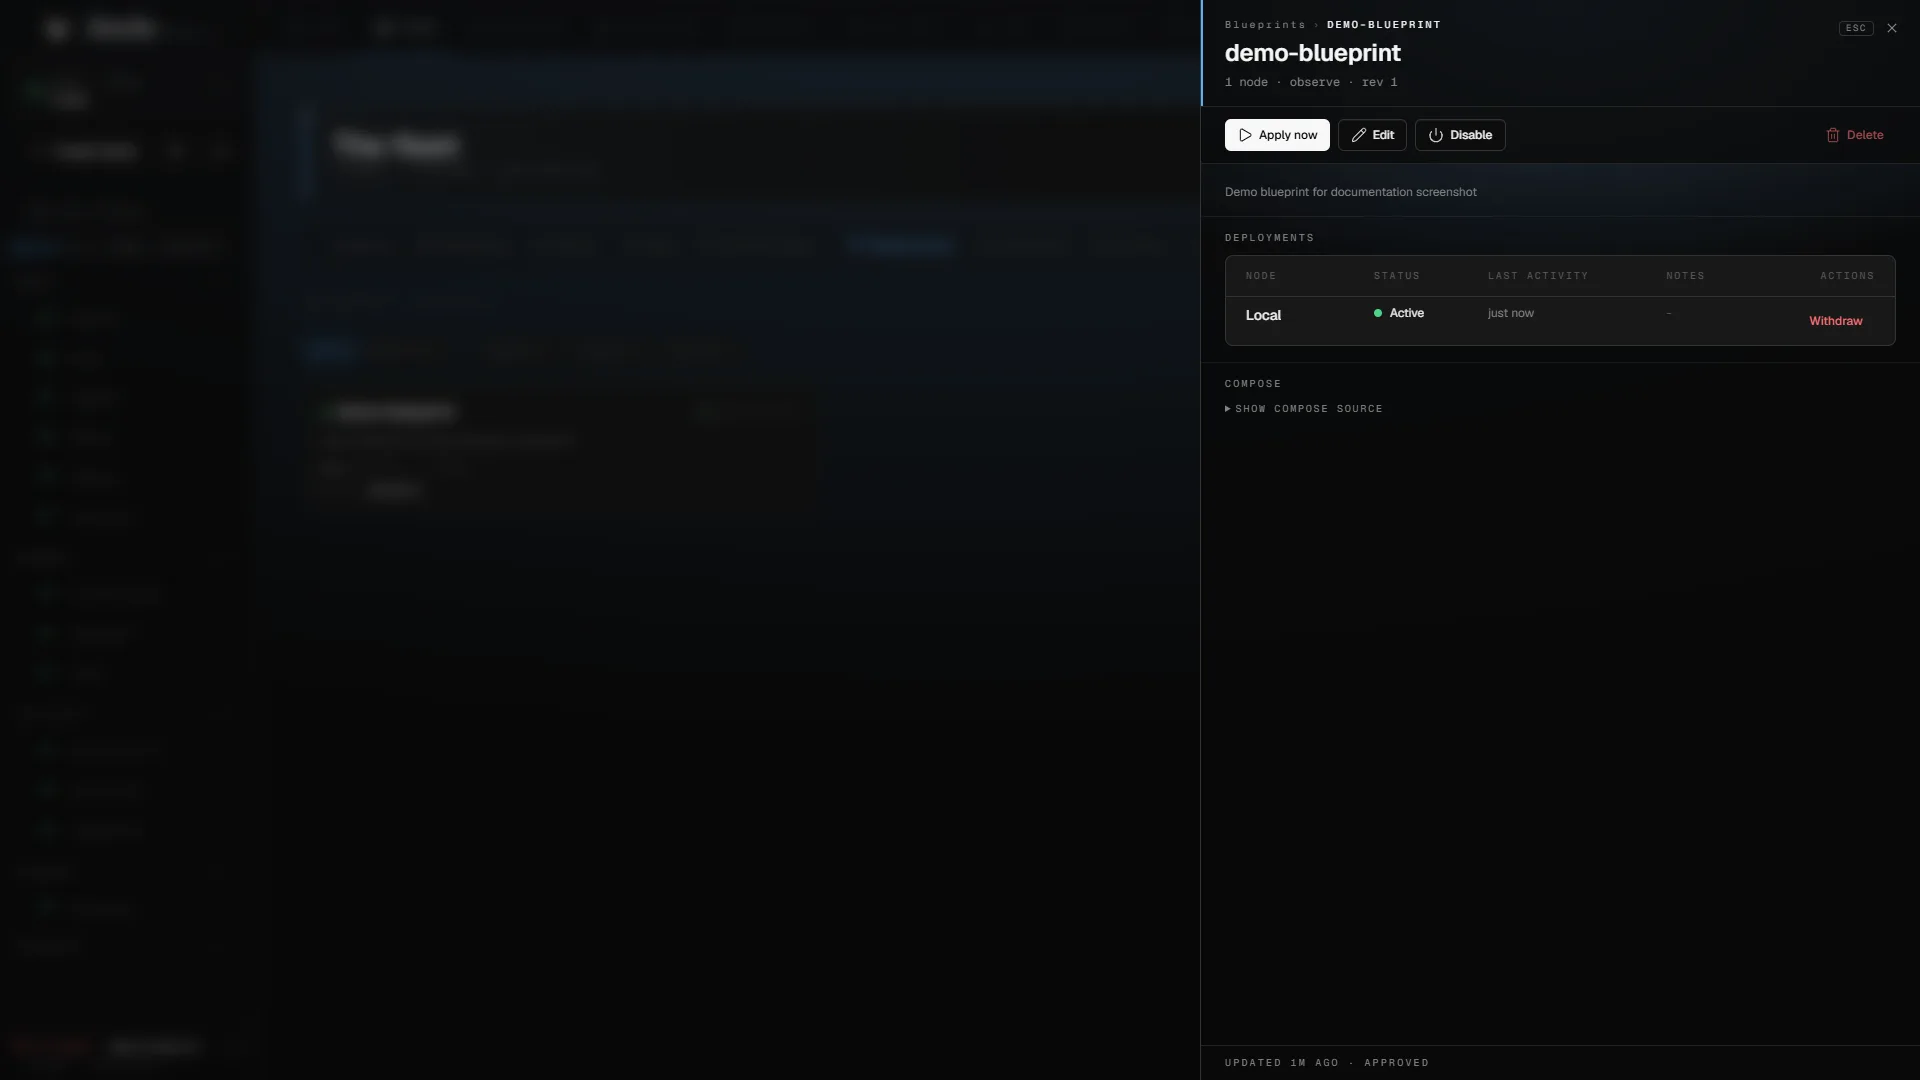
运维侧包括跨容器日志搜索与流式查看、容器状态和健康检查、CPU、内存与网络阈值告警、资源清理,以及只读审计日志。多节点能力通过认证的 HTTP 和 WebSocket 代理实现,支持节点标签、批量操作、快照、远程更新和 Pilot Agent。自动化功能则覆盖自动修复、镜像更新策略、定时任务、生命周期 Webhook 与声明式 Blueprint。安全相关功能包括 OIDC SSO、TOTP 双因素认证、RBAC、Trivy 漏洞扫描、私有镜像仓库和 API token。
官方 v0.97.1 release 于 2026 年 8 月 9 日发布,列出了 Compose Doctor、Fleet Sync、RBAC、OIDC 回调和资源清理估算等修复。它能说明该版本包含的修正,但不能替代对当前部署版本和已知限制的审查。
图片来源:sencho。项目公开截图,界面可能随版本变化。
适合谁,以及采用前要看什么
如果你管理的是多个 Compose 主机,希望减少 SSH 操作,同时仍要求配置文件留在磁盘上,Sencho 值得评估。小型平台团队和 Homelab 用户也可能受益于统一日志、部署回滚和节点视图。对于只运行少量服务、已经有成熟 CI/CD 或只想要极简界面的用户,引入控制面可能增加维护面;项目并未在这些资料中给出与其他产品的性能或运维成本对比。
最重要的限制是 Docker Socket。README 明确指出,挂载主机 /var/run/docker.sock 会赋予 Sencho 相当于 sudo docker 的主机权限。应把它视为高权限基础设施组件,结合专用主机、反向代理认证、最小化网络暴露和适合自身威胁模型的容器用户配置进行评估。多节点链路在不可信网络上应使用 TLS、VPN 或私有网络;API token、OIDC 配置、Compose 环境变量和备份也需要纳入密钥与访问控制流程。
项目自称仍处于 pre-1.0,并提醒用户在关键基础设施部署前审查已知限制、用自身环境验证。资料未确认最低硬件要求、完整兼容性范围或性能指标,因此不能据此做容量承诺。部署前应先验证 Docker 版本与 Compose 文件、卷迁移、Git 仓库访问、反向代理、备份恢复、故障回滚和组织内 RBAC 流程,再决定是否扩大到生产节点。
资料来源
资料核对日期:2026-09-25